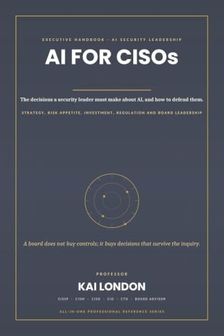
Libri GmbH AI pour les CISO : Le manuel exécutif pour la stratégie de sécurité de l'IA, la gouvernance, le risque, l'architecture, la réglementation, l'investissement, la résilience cybernétique et le leadership au niveau du conseil d'administration

Libri GmbH AI pour les CISO : Le manuel exécutif pour la stratégie de sécurité de l'IA, la gouvernance, le risque, l'architecture, la réglementation, l'investissement, la résilience cybernétique et le leadership au niveau du conseil d'administration

Tous les 2 prix et vendeurs

Choix le plus populaire
Prix le plus bas
Amazon.be· Vendeur reconnu
€ 281,99
3 à 4 joursLivraison gratuite
Check de website voor de levertijd | Gratis bezorgd > €20,-
Voir le produit
Voir le produit
Prix le plus bas
Amazon.be Marketplace· Marketplace
€ 281,99
3 à 4 joursLivraison gratuite
Check de website voor de levertijd | Gratis bezorgd > €20,-
Voir
Voir le produit

Spécifications

Belangrijkste kenmerken
EAN
9798182825443

Description du produit

NIS2 and DORA place AI and cyber accountability on named directors, and SEC rules put disclosure on a four-day clock. The AI decisions taken this quarter will be read back in that light. AI for CISOs All-in-One is the executive handbook for the decisions a security leader must make about artificial intelligence, and how to defend them.Written for CISOs, CIOs, CTOs, risk-committee chairs and executives accountable for AI in a regulated business, the book delivers one decision framework per chapter: where AI risk sits in appetite, what to build versus buy, how to size and defend AI security investment, vendor and model due diligence, regulatory exposure across jurisdictions, talent strategy, and how to brief a board that is already being sold to.DECIDE. A decision framework per chapter, with the trade-offs, options and language an executive can take into a board meeting.INVEST. Sizing, sequencing and defending AI security spend against risk appetite, regulatory exposure and business return.LEAD. Operating model, talent, vendor governance and communication that keep leadership credible through an AI incident.Every chapter is anchored on NIST AI RMF, ISO/IEC 42001, the EU AI Act, NIS2, DORA and the UK Cyber Governance Code of Practice, with matrices, tables and board-ready language throughout. Inside this volume: 38 chapters in 11 parts, 6 appendices, 76 figures, 109 tables, 209 primary sources and a 324-term index.Key topics include: AI security strategy, AI risk appetite, AI governance and accountability, build-versus-buy decisions, AI security investment and budgeting, vendor and model due diligence, AI regulation and compliance, AI incident leadership, talent and operating models, board reporting and cyber resilience.

Aucun avis n’a encore été écrit

Question 1 sur 4

Tu possèdes ce produit et tu aimerais donner ton avis ? Commence ci-dessous à écrire ton avis. Selon le niveau de détail, écrire un avis prend en moyenne entre 3 et 10 minutes. Avec ton opinion, tu aides les autres visiteurs à faire un meilleur choix et tu tentes chaque mois de gagner 250 € ! Clique ici pour les conditions de l’action.

Quelle note donnes-tu à ce produit ?